Otel yöneticileri için hesap güvenliği terimleri: iki adımlı giriş, parola yöneticisi, oltalama ve diğerleri
Hesap güvenliği terimleri, otelin kimin girdiğini nasıl kanıtladığını ve erişim haklarını anlatır. Bu yazı, iki adımlı girişten en az yetki ilkesine kadar temel kavramları sade bir dille tanımlar ve satıcı toplantılarında kullanacağınız net soruları sunar.
Yapay zekâ taslağı · editör incelemesi bekleniyor
İçindekiler
Kısaca
- İki adımlı giriş, parola bilinse bile hesabı korur; tek oturum açma parola sayısını azaltır ve ana kimlik hesabını otelin en değerli kimlik bilgisi yapar.
- En az yetki, bir rolün sıfırdan başlayıp yalnızca işin gerektirdiği erişimi alması demektir; ele geçirilen bir kat hizmetleri hesabı böylece gün sonu işlemine ulaşamaz.
- Aynı parolayı yeniden kullanmak, kişisel bir sitedeki küçük bir ihlali otelin sistemlerine açılan bir kapıya dönüştürür.
- Yedek bir kopyadır; geri yükleme testi kopyanın açıldığının kanıtıdır ve resepsiyon durduğunda sayılan ikincisidir.
- Bir mekanizma değil duyguyu anlatan her satıcı ifadesi için bir soru daha sormak gerekir ve yanıt sözleşmeye, toplantı notuna değil, yazılmalıdır.
Hesap güvenliği terimleri, bir otelin kimin girdiğini nasıl kanıtladığını, her kişinin nelere erişebildiğini ve bir şey ters gittiğinde nasıl toparlandığını anlatır. İki adımlı giriş ikinci bir kanıt ekler, parola yöneticisi uzun ve özgün parolaları saklar, tek oturum açma tek bir kimlikle birçok sisteme girilmesini sağlar, en az yetki ilkesi her role yalnızca işin gerektirdiği erişimi verir.
Tedarikçi toplantısında kelimeler hızla gelir: rol bazlı erişim, tek oturum açma, şifreli, banka sınıfı güvenlik. Herkes başını sallar, sözleşme terimler tanımlanmadan imzalanır. Bu yazı, otel yöneticilerinin gerçekten karşılaştığı hesap güvenliği terimlerini resepsiyon diliyle tanımlıyor; sonunda tek sayfalık bir kural ve her satıcıya sorulacak beş soru var. Yazının sonunda hangi kelimelerin bir karar istediğini, hangilerinin süs olduğunu bileceksiniz.
Giriş terimleri ne anlama gelir: parola, parola cümlesi, iki adımlı giriş ve tek oturum açma?
Parola, tek bir kişiyle tek bir sistem arasında paylaşılan bir sırdır; parola cümlesi aynı fikrin tahmine dayanmayacak kadar uzatılmış hâlidir; iki adımlı giriş ikinci bir kanıt ekler; tek oturum açma birçok girişi tek birine indirger.
Uzunluk, süsten üstündür. Büyük harf, sayı ve simge içeren kısa bir parola yine kısadır ve insanların ilk tahmin ettiği kalıbı izler. Birbiriyle ilgisiz dört kelime ise uzundur, yazması kolaydır ve tahmin edilmesi zordur.
Bir sistem, parolanın kendisini değil, tek yönlü bir karıştırılmış hâlini saklamalıdır; böylece veritabanının bir kopyası elinize geçtiğinde anahtarlar da verilmiş olmaz. Satıcıya işleyişin böyle olup olmadığını sorun; belirsiz bir yanıt bir sonraki toplantının konusudur.
İki adımlı giriş, iki faktörlü veya çok faktörlü kimlik doğrulama olarak da bilinir, bildiğiniz bir şeyle sahip olduğunuz bir şeyi birleştirir: telefondaki bir kimlik doğrulayıcı uygulama ya da küçük bir donanım anahtarı. Kısa mesajla gönderilen bir kod iletilebilir ya da araya girilebilir; bu yüzden varsayılan olarak uygulama ya da anahtar daha iyidir.
Telefonda art arda gelen onay istemleri bir arıza değildir. Birinin parolayı zaten ele geçirdiğini ve ikinci adımın onayını geçirmeye çalıştığını gösterir. Kural, isteği reddedip bildirmektir; gürültüyü durdurmak için onaylamak asla değildir.
Tek oturum açma, birçok sistem için tek kimlik demektir: kişi bir kez girer ve e-postaya, otel yönetim sistemine (PMS), arka ofise ulaşır. Yararı, ayrılan bir kişiyi tek bir yerden kapatmaktır. Riski, bu tek hesabın artık her şeyi açmasıdır; bu yüzden binadaki en güçlü ikinci adımı gerektirir.
Parola yöneticisi, her sistem için uzun ve özgün bir parola üreten ve hepsini tek bir güçlü parola cümlesinin arkasında hatırlayan yazılımdır. Yeniden kullanmayı ortadan kaldırır; başka yerdeki küçük bir ihlali buradaki bir ihlale dönüştüren alışkanlık budur. Her araca direnen hesaplar için bkz. otelde ortak şifreler: extranet, Wi-Fi ve sosyal medya hesapları için şifre düzeni.
Bazı sistemler hiçbir zaman tek oturum açmaya katılmaz: otelin Wi-Fi yönetimi, bir iş ortağının işlettiği extranet, eski bir araç. Bunlar otelin elle listeleyip gözden geçirmesi gereken hesaplardır.
| Terim | Anlamı | Resepsiyonda nasıl görünür |
|---|---|---|
| Parola | Tek sır, tek kişi, tek sistem | Bir resepsiyonistin aynı kelimeyi hem PMS'ye hem kişisel alışveriş sitesine yazması |
| Parola cümlesi | Kelimelerden oluşan uzun parola | Bir yöneticinin vardiyada bir kez yazdığı cümle |
| İki adımlı giriş | Paroladan sonra ikinci kanıt | Gün sonu (night audit) işlemini yapan görevli yeni bir cihazdan girdiğinde telefondaki onay istemi |
| Tek oturum açma | Çok sistem için tek kimlik | Sabah tek girişle e-postanın ve PMS'nin açılması |
| Parola yöneticisi | Özgün parolalar üreten ve saklayan yazılım | Ortak bir giriş bilgileri tablosuna son veren araç |
Erişim terimleri ne anlama gelir: adlı kullanıcı, rol, en az yetki ve oturum zaman aşımı?
Erişim terimleri kimin neye ulaşabileceğini anlatır: adlı kullanıcı kendi hesabı olan tek kişidir, rol bir yetki demetidir, en az yetki o role yalnızca işin gerektiğini verir, oturum zaman aşımı ise kimsenin bakmadığı bir ekranı kilitler.
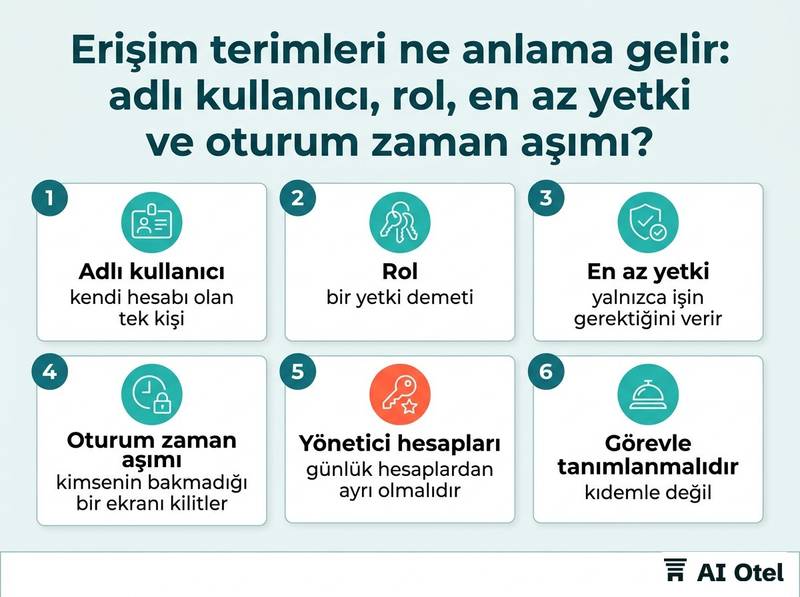
Adlı kullanıcı, PMS'de ortak hesap olmaması demektir. Ortak hesap kaydı bozar; sistem kişiyi değil hesabı gösterir ve bir fiyatı kimin değiştirdiğine ya da bir harcamayı kimin iptal ettiğine kimse yanıt veremez.
Rol, kıdemle değil görevle tanımlanmalıdır. Gün sonu (night audit) işlemini yapan kişinin iş gününü kapatması gerekir; bu, rolün fiyat değiştirmesi ya da rezervasyon silmesi gerektiği anlamına gelmez. En az yetki bir başlangıç konumudur: hiçbir şeyle başlayın, işin gerektiğini ekleyin, sonra gözden geçirin. Pratik test tek cümledir: bugün bu hesabı bir yabancı kullansa, en kötü ne yapabilir?
Oturum zaman aşımı, boşta kalan ekranı kilitler. Yoğun bir resepsiyonda gözden uzak kalan bir terminal açık kapıdır; ortak terminallerde kısa bir zaman aşımı ve boşta kalınca kilitleme alışkanlığı gerekirken, yöneticinin kendi cihazında daha esnek olunabilir. Hassas işlemler, açık oturum içinde bile ikinci bir giriş hak eder: bir iade, bir tarih aralığına yayılan fiyat değişikliği, misafir verilerinin dışa aktarılması. Kişi zaten bilinmektedir; amaç, işlemi bilinçli hâle getirmektir.
Yönetici hesapları, günlük hesaplardan ayrı olmalıdır. Birinin e-postasını okuduğu hesap, yetkileri değiştirebilen hesap olmamalıdır; en hassas değişiklikler ise iki kişinin katılımıyla yapıldığında daha güvenlidir.
Giren, yer değiştiren ve ayrılan personel tek bir listeye ve tek bir sahibe bağlıdır. Yeni personele ilk gün erişim verilir, yer değiştiren eski rolünü kaybeder, ayrılan ise aynı gün kapatılır. Otellerin en çok kaçırdığı adım, ayrılan personel adımıdır.
Kontrol listesiAylık erişim gözden geçirmesi
- Misafir ya da mali veri tutan her sistemdeki her hesabı listeleyin.
- Her hesabı adıyla bir kişi ve bir rolle işaretleyin.
- Sahibi olmayan hesapları silin ya da devre dışı bırakın.
- Geçen ay ayrılanların her yerde kapatıldığını, extranetler ve Wi-Fi yönetim sayfası dahil, kontrol edin.
- Yönetici hesaplarının günlük hesaplardan ayrı olduğunu doğrulayın.
- Alta tarihi ve inceleyenin adını yazın.
Oltalama nedir ve resepsiyon neden bunu ilk görür?
Oltalama, bir kişiyi tıklamaya, ödemeye ya da giriş yapmaya itmek için, otelin güvendiği birinden geliyormuş gibi görünen mesajdır. Resepsiyon personeli bunu ilk görür, çünkü gün boyu misafir talepleri, tedarikçi faturaları ve ödeme sorularıyla uğraşır.
Üç yaygın biçimi vardır: sahte bir giriş sayfasına götüren bağlantı, açıldığında bir şey çalıştıran ek, ödenmesi acil bir fatura ya da tedarikçinin banka hesabının değiştirilmesi yönünde yazılı istek.
Otel bağlamı mesajı inandırıcı yapar. İçinde gerçek bir rezervasyon adı, bir varış tarihi ya da fatura numarası olabilir. Bir ayrıntıyı bilmek kimlik kanıtı değildir, çünkü o ayrıntılar birçok elden geçer.
Kural, elinizde zaten olan ikinci bir kanaldır: sözleşmedeki ya da rehberdeki telefon numarası, mesajın içinde yazılı olan numara değil. Mesajın kendisine yanıt vererek asla teyit etmeyin. Tedarikçinin banka bilgisi değişikliği her zaman telefonla yapılır ve değişikliği onaylayan kişi, e-postayı alan kişi değildir. Kısa bir telefon, yanlış bir havaleden ucuzdur.
Bildirim kolay ve suçlayıcı olmayan bir yolla olmalıdır. Tek bir adres ya da tek bir düğme ve bir tıklamayı bildirdiği için ceza yok; çünkü geç gelen bildirim yine yararlıdır, saklanan hata ise değildir. On dakikalık bir eğitim bütün alışkanlığı kapsar: tıklamadan önce durun, ikinci kanaldan kontrol edin, bildirin. Üç ayda bir yinelemek, kimsenin okumadığı uzun bir belgeden daha değerlidir.
DikkatÖdeme ya da giriş talebine davranmadan önce üç kontrol
1) Bu istek beklenen bir istek mi; dosyada zaten olan bir tedarikçi ya da kişiden mi geliyor? 2) Hesap numarası imzalı sözleşmedekiyle uyuşuyor mu? 3) İkinci bir kişi, elimizde zaten olan bir numaradan telefonla teyit etti mi?
Aynı riskin ödeme tarafı için bkz. otelde kart verisi sade dille: kart numarası, provizyon, jeton ve not alanı neden yanlış yer?.
Yedek, geri yükleme testi ve olay arasındaki fark nedir?
Yedek, başka bir yerde tutulan bir kopyadır; geri yükleme testi, temiz bir ortama gerçek bir geri yükleme yapıp bir kişinin denetlediği kanıttır; olay ise otel verilerinin gizliliğini, bütünlüğünü ya da erişilebilirliğini etkilemiş olabilecek her durumdur ve tartışılmadan ilan edilir.
Bir yedeğin dört yanıtı yazılı olmalıdır: neyi kapsıyor, ne sıklıkla çalışıyor, kopya nerede duruyor, kim silebiliyor. Aynı yönetici hesabının silebildiği bir kopya, fidye yazılımına karşı bir savunma değildir.
Geri yükleme testinin bir tarihi, ayrı bir ortamı ve adı yazılı bir kişisi olur. Geri yükleyin, sistemi açın, bir rezervasyonu ve bir hesabı kontrol edin, ne kadar sürdüğünü yazın. Bunlar olmadan yedek bir inançtır. Tasarımı iki sade sayı belirler: otel kaç işin kaybını göze alabiliyor ve resepsiyon ne kadar durabiliyor. Bu sayıları otel belirler, satıcı değil; çünkü sonucunu otel taşır.
Olay, saldırıdan geniştir: parolası kayıtlı bir dizüstünün kaybolması, tanıdık olmayan bir ülkeden açılan bir e-posta kutusu, yanlış hesaba gönderilen bir ödeme. Kesinlik bekleyip hareketsiz kalmak yaygın hatadır. Olayı ilan edecek kişiyi ve onu yönetecek küçük ekibi önceden adlandırın. Yazılı bir kayıt ilk dakikadan başlar, çünkü hafıza bir gün içinde kendini yeniden yazar.
Türkiye'de her konaklama kişisel veri (KVKK, kişisel verilerin korunması kanunu) içerir ve bir kişisel veri ihlali otel için yükümlülükler doğurur. Kendi durumunuzu ve varsa bildirim yükümlülüğünüzü, ihtiyaç duyacağınız günden önce bir hukuk danışmanıyla teyit edin. En kötü olursa, sıralama otelde fidye yazılımı saldırısı: ilk 24 saatte adım adım yapılacaklar yazısında var.
Hangi satıcı ifadeleri için bir soru daha sormak gerekir?
Bir mekanizmayı değil duyguyu anlatan her ifade için bir soru daha sormak gerekir ve yanıt sözleşmeye yazılmalıdır, toplantı notuna değil.
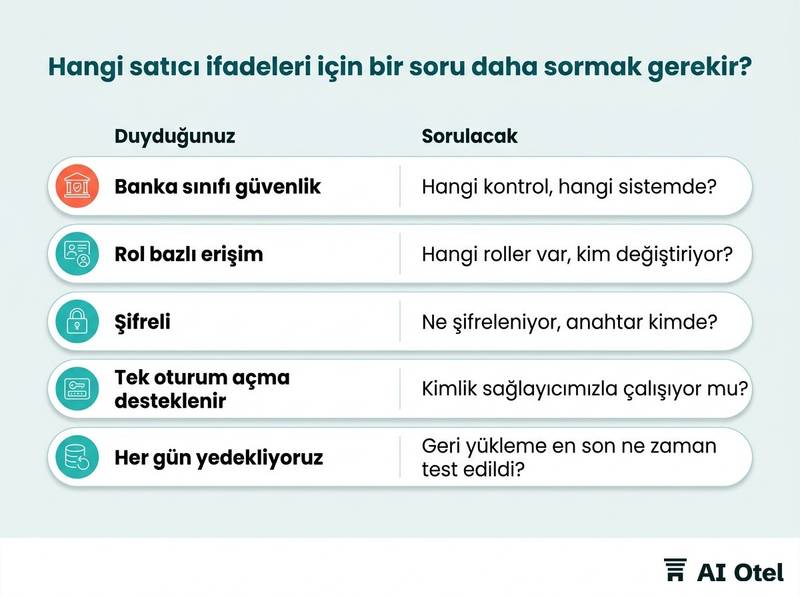
"Banka sınıfı güvenlik" ve "güvenliği ciddiye alıyoruz" içinde mekanizma barındırmaz. Hangi kontrol, hangi sistemde, nerede yazılı diye sorun. "Rol bazlı erişim" bir başlangıçtır, yanıt değildir: hangi roller var, kim oluşturup değiştirebiliyor, rol değişikliği kayda geçiyor mu diye sorun.
"Şifreli" ifadesinin iki yarısı vardır: ne şifreleniyor ve anahtarlar kimde. Aktarım sırasında şifreleme hattı korur; diskte şifreleme diski korur; ikisi farklı sözlerdir. "Tek oturum açma desteklenir" ifadesi, otelin zaten kullandığı kimlik sağlayıcıyla çalışıp çalışmadığı ve açıldığı gün mevcut hesaplara ne olacağı sorulmadan bir şey ifade etmez.
"Her gün yedekliyoruz" bir takvim, bir sonuç değildir. Geri yükleme en son ne zaman test edildi, otel kendi verisinin bir kopyasını talep üzerine alabiliyor mu, hangi biçimde diye sorun. "KVKK uyumlu" ve her sertifika sözcüğü bir belge ister: veri işleme sözleşmesi, verinin nerede işlendiği ve iddiayı destekleyen kâğıt. Belgesiz iddia bir cümledir.
Her özellik için durum sözcüğünü isteyin: geliştirildi ve çalışıyor, testte ya da planlanıyor. Yol haritasındaki bir madde bir kontrol değildir; otel hangisini aldığını bilerek imzalamalıdır.
| Duyduğunuz | Sorulacak | İyi bir yanıtın sesi |
|---|---|---|
| Banka sınıfı güvenlik | Hangi kontrol, hangi sistemde, nerede yazılı? | Adı konmuş bir kontrol, kapsadığı sistem ve okunabilecek bir madde |
| Rol bazlı erişim | Hangi roller var, kim değiştiriyor, değişiklik kayda geçiyor mu? | Kısa bir rol listesi, tek sahip ve değişiklik kaydı |
| Şifreli | Ne şifreleniyor, aktarımda mı diskte mi, anahtar kimde? | Her yarım için net yanıt ve anahtar sahibinin adı |
| Tek oturum açma desteklenir | Kimlik sağlayıcımızla çalışıyor mu, mevcut hesaplara ne olacak? | Test edilmiş bir yanıt ve açılış günü planı |
| Her gün yedekliyoruz | Geri yükleme en son ne zaman test edildi, verimizi talep edebilir miyiz? | Bir tarih, bir sonuç ve bir dışa aktarım biçimi |
Bu kelimeleri bir toplantıda nasıl kullanırsınız?
Tek bir sayfa çıkarın, mekanizma isteyin ve yanıtları sözleşmeye yazdırın; sözlük ancak otelin imzaladığını değiştirirse işe yarar.
Satıcının sunumuyla değil otelin kendi kuralıyla başlayın: hangi sistemler ikinci adım istiyor, erişimi kim onaylıyor, olayı kim ilan ediyor, son geri yükleme testi ne zaman yapıldı. Her satıcıya aynı beş soruyu sorun ve yanıtları yan yana karşılaştırın. Karşılaştırma aracıdır; tek bir etkileyici yanıt hiçbir şey kanıtlamaz.
Her iddia için durum sözcüğünü isteyin ve yazın: geliştirildi, testte, planlanıyor. Otel planlanmış bir özelliği kabul edebilir; bilmemeyi kabul edemez. Yanıtı ait olduğu sözleşme maddesinin yanına dosyalayın. Söz verilen şey sözleşmede yoksa bir umuttur ve imza atan kişi, iş önem kazandığında odada olmayacaktır.
Bir departman başkanı da getirin. Ön büro müdürü, genel müdürün duymadığı sürtünmeyi duyar; sürtünmenin olduğu yerde personel ortak hesap gibi çözümler üretir.
Aynı test yapay zekâ özelliklerine de uygulanır. Otelin sistemlerinde işlem yapabilen bir asistan, yukarıdaki bütün erişim sorularını devralır: hangi hesabı kullanıyor, neyi değiştirebiliyor, hassas bir işlemi kim onaylıyor. Aynı sorular, daha geniş bir sözlükle, yapay zekâ güvenliği terimleri: gölge yapay zekâ, jailbreak, veri sızıntısı ve diğerleri yazısında toplandı. Bir otel işletim sisteminin nasıl kurulduğunu görmek için platform sayfasına, bir satıcının neyi yapıp neyi yapmadığını nasıl açıklaması gerektiği için güven sayfasına bakabilirsiniz.
Kontrol listesiTek sayfalık kart
- Hangi sistemler iki adımlı giriş istiyor.
- Yönetici hesaplarını kim tutuyor.
- Yeni bir rolü kim onaylıyor.
- Son erişim gözden geçirmesinin tarihi.
- Son geri yükleme testinin tarihi ve süresi.
- Olayı kim ilan ediyor.
- Ödeme değişikliğini teyit için kullanılan telefon numarası.
- Personel şüpheli bir mesajı nereye bildiriyor.
- Her satıcıya sorulan beş soru.
- Yanıtların nereye dosyalandığı.
Şimdi ne yapmalı
Bu hafta otelin tek sayfalık kuralını yazın: hangi sistemler iki adımlı giriş istiyor, erişimi kim onaylıyor, olayı kim ilan ediyor, son geri yükleme testi ne zaman yapıldı. Sonra her satıcıya aynı beş soruyu sorun, yanıtları sözleşmeyle birlikte dosyalayın ve sayfayı üç ayda bir gözden geçirin. Bu hesap güvenliği terimleri ancak bir imzayı, bir ayarı ya da resepsiyondaki bir alışkanlığı değiştirdiğinde değerini kazanır.
Sıkça sorulan sorular
Yoğun bir resepsiyonda iki adımlı girişin zahmetine değer mi?
Zararın en büyük olduğu yerden başlayın: yönetici hesapları, uzaktan erişim, e-posta ve misafir ya da ödeme verisi tutan her sistem. Sistem izin verdiği yerde kısa mesaj yerine kimlik doğrulayıcı uygulama ya da donanım anahtarı kullanın. Zahmeti dürüstçe ölçün: vardiyada birkaç saniye karşısında herkesin kullanabildiği bir ortak hesap. Alışkanlık oturunca ekibin geri kalanına yayın.
Oteldeki her çalışan parola yöneticisi kullanmalı mı?
Bu, otelin tek bir aracı onaylayıp ona dair yazılı bir kural koymasına bağlıdır. Parola yöneticisi yeniden kullanmayı ortadan kaldırır; başka yerdeki bir ihlalin buradaki ihlale dönüşmesinin ana yolu budur. Ortak hesapları çözmez: onların bir sahibi, bir değiştirme düzeni ve adlı kullanıcılarla değiştirilme planı gerekir. Aracı merkezi seçin; her departmanın kendi kararını vermesine izin vermeyin.
Yönetici erişimi olan bir çalışan ayrıldığında ne yapılmalı?
Hesabı aynı gün, extranetler ve Wi-Fi yönetimi dahil her sistemde kapatın. Kişinin görebildiği her sırrı değiştirin ve son haftalarda yapılan değişiklikler için kaydı kontrol edin. Kalan yönetici hesaplarının günlük hesaplardan ayrı olduğunu doğrulayın. Ayrılan personel adımı aylık erişim gözden geçirmesinde yer almalıdır, birinin hafızasında değil.
İki adımlı giriş ile tek oturum açma arasındaki fark nedir?
İkisi farklı sorunları çözer. İki adımlı giriş, parola bilinse bile, giren kişinin iddia ettiği kişi olduğunu kanıtlar. Tek oturum açma, tek bir kimlikle birçok sisteme girilmesini sağlayarak ayrı girişlerin sayısını azaltır. En iyisi birlikte çalışmalarıdır: tek bir kimlik, otelin işletebileceği en güçlü ikinci adımla korunur.
Bir misafirin verisi personel hesabından sızarsa sorumluluk kimdedir?
Türkiye'de her konaklama kişisel veri içerir ve kişisel verilerin korunması kanunu (KVKK), veriyi işleyen otele yükümlülükler getirir. Bildirim yükümlülüğü ve süresi dahil kesin durum, olaya bağlıdır. Bir olaydan önce hukuk danışmanınızla teyit edin ve yazılı olay kaydını bu görüşmeye hazır bulundurun.