Otelin e-postaları gelen kutusuna ulaşsın: SPF, DKIM ve DMARC sade dille
SPF, DKIM ve DMARC kayıtları otelin e-posta doğrulamasını sağlar. Bu yazıda gönderici envanterini çıkarmayı, kayıtları kurmayı ve raporları okumayı sade dille bulacaksınız.
Yapay zekâ taslağı · editör incelemesi bekleniyor
İçindekiler
Kısaca
- SPF, DKIM ve DMARC üç farklı soruyu yanıtlar: bu alan adı adına kim gönderebilir, ileti yolda değiştirildi mi, denetim başarısız olursa alıcı ne yapmalı.
- Google'ın e-posta gönderici yönergeleri, gönderen alan adları için SPF veya DKIM doğrulamasının kurulmasını söyler; Gmail hesaplarına günde 5.000 veya daha fazla ileti gönderenler için SPF ve DKIM'in birlikte, gönderen alan adı için de DMARC'ın kurulmasını ekler (Google Workspace Admin Help, "Email sender guidelines", 17 Kasım 2026).
- Bir otelin postası, otelin o anda adlarını sıralayamayacağı sayıda sistemden çıkar; her birinin kayıtlarda görünmesi gerekir.
- DMARC'a izleme modunda başlayın, raporları bir süre okuyun, ancak sonra başarısız postayı engelleyen bir politikaya geçin.
- Doğrulama, iletinin izinli olup olmadığına karar verir, istenip istenmediğine değil; içeriği ve liste kalitesi gelen kutusunu belirlemeye devam eder.
SPF, DKIM ve DMARC, e-posta doğrulamasının üç DNS kaydıdır: alan adı adına kimin posta gönderebileceğini alan sunuculara kontrol ettirir. SPF izinli göndericileri listeler, DKIM her iletiyi imzalar, DMARC politikayı ve rapor adresini belirler. Google'ın gönderici yönergeleri her göndericiden SPF veya DKIM kurulmasını, Gmail hesaplarına günde 5.000 veya daha fazla ileti gönderenlerden ise SPF, DKIM ve DMARC kurulmasını ister (Google Workspace Admin Help, "Email sender guidelines", 17 Kasım 2026).
Bir misafir, onay e-postasının gelmediğini söyler. Rezervasyon vardır, ödeme geçmiştir; ileti ya istenmeyen posta klasöründedir ya da kapıda reddedilmiştir. Neden genellikle otelin yazısı değil, kendi alan adındaki üç eksik kayıttır. Bu yazının sonunda SPF, DKIM ve DMARC'ın her birinin ne yaptığını, oteliniz adına hangi sistemlerin posta gönderdiğini ve alan adı ya da bilişim sağlayıcınızdan tam olarak ne kurmasını, nasıl test edeceğinizi ve raporları nasıl okuyacağınızı bileceksiniz.
Otel onay e-postaları neden istenmeyen postaya düşer?
Çoğunlukla, alan sunucu iletinin otelin alan adından geldiğini doğrulayamadığı için kararını itibar ve içeriğe göre vermek zorunda kaldığından. Alan sunucu karar vermeden önce iki soru sorar: bu makine bu alan adı adına gönderi yapabilir mi, ileti gönderildikten sonra değiştirildi mi. Yanıt yayımlamayan bir alan adı, sunucuyu kendi itibar verisiyle baş başa bırakır; küçük bir otel alan adının bu verisi nadiren vardır.
Otel postası aynı anda birçok yerden çıkar. Otel yönetim sistemi (PMS) onayları, rezervasyon motoru voucherları, bülten aracı teklifleri, rezervasyon kutusu yanıtları gönderir; web sitesindeki form, web ajansının sahibi olduğu bir sunucudan gönderir. Her biri, alan adının hiç tanıklık etmediği ayrı bir göndericidir.
Aynı boşluk, başkasının otel adına posta göndermesine de izin verir. Yayımlanmış bir politika yoksa, alan sunucu gerçek bir onayı, içinde ödeme bağlantısı taşıyan bir kopyadan ayıramaz; hedef genellikle eski misafirlerdir. İletme de gönderici denetimini bozar: bir misafir onayı iş arkadaşına ilettiğinde, yönlendirme sunucusu listede olmadığı için orijinal doğru olsa bile denetim başarısız olabilir. İletideki imza, iletme işlemine sunucu listesinden daha iyi dayanır.
Bir kayda dokunmadan önce belirtiyi yazın: hangi ileti, hangi sistemden, hangi sağlayıcıya, istenmeyen postaya mı düştü yoksa kayıp mı gitti. Bir sayfa dolusu böyle kayıt, muğlak bir şikâyeti sınanabilir bir listeye dönüştürür. Bir uyarı: doğrulama, teslim garantisi değildir. Kimse istemediği, yıllar önce derlenmiş bir listeye gönderilen, doğru imzalı bir ileti de istenmeyen postaya düşer.
SPF, DKIM ve DMARC tek cümleyle ne der?
SPF alan adı adına gönderi yapmasına izin verilen makineleri listeler, DKIM her iletiyi, bir değişiklik görünsün diye imzalar, DMARC da denetimlerden biri başarısız olduğunda alıcının ne yapacağını ve nereye rapor vereceğini söyler.
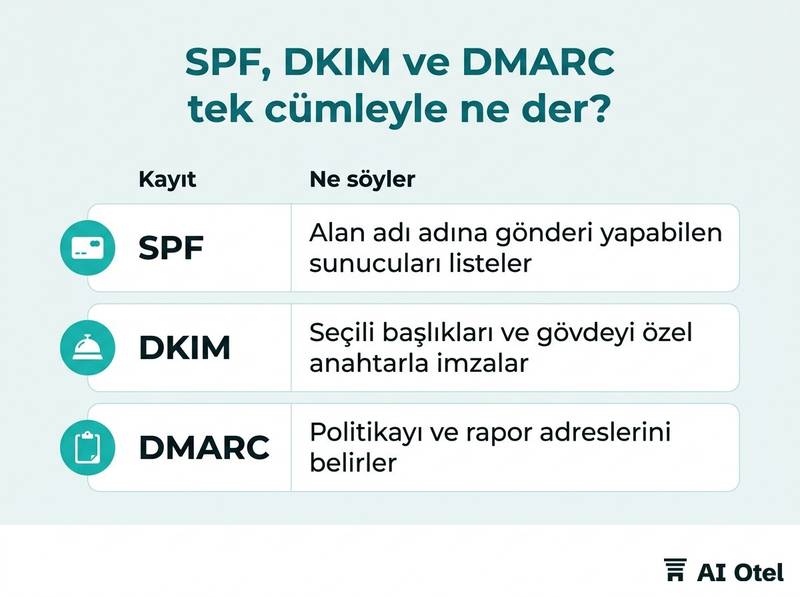
SPF, alan adının DNS'inde, gönderen sunucuları adlandıran tek bir metin kaydıdır; çoğunlukla bir gönderim sağlayıcısının verdiği include ifadesiyle. Alıcı, bağlanan makineyi bu listeyle karşılaştırır. Zarf üzerindeki göndereni denetler, misafirin gördüğü "Kimden" satırını değil; dolayısıyla başka bir adresi gösteren bir ileti için başarılı sonuç verebilir.
DKIM bir imzadır. Gönderen sistem, seçili başlıkları ve gövdeyi özel bir anahtarla imzalar, eşleşen genel anahtarı DNS'e, bir seçici adı altında yayımlar. Alıcı imzayı doğrular; yolda değiştirilen ileti başarısız olur.
DMARC politikadır. Alan adına kurulur, raporları alacak adresleri adlandırır ve iletinin "Kimden" alanıyla hizalanmış biçimde hem SPF hem DKIM'den başarısız olması durumunda alıcının ne yapması gerektiğini söyler: hiçbir şey yapmamak, kuşkuyla davranmak ya da reddetmek.
Hizalama, otellerin gözden kaçırdığı kısımdır. SPF ya da DKIM, herhangi bir alan adıyla değil, görünür "Kimden" satırındaki alan adıyla eşleşmek zorundadır. Zarfta kendi alan adıyla gönderen bir sağlayıcı, SPF'den geçebilir ve yine DMARC'tan kalabilir.
Google'ın e-posta gönderici yönergeleri (yeni sekmede açılır), gönderen alan adları için SPF veya DKIM doğrulamasının kurulmasını söyler; Gmail hesaplarına günde 5.000 veya daha fazla ileti gönderenler için aynı yönergeler hem SPF hem DKIM'i ve gönderen alan adında, politikası "none" olabilen bir DMARC kaydını ister (Google Workspace Admin Help, "Email sender guidelines", 17 Kasım 2026). Üçünün hiçbiri postayı istenir yapmaz, bayat bir listeyi onarmaz, benzer görünümlü bir alan adı kaydettirmeyi engellemez. Tek bir soruyu yanıtlarlar: bu ileti, geldiğini iddia ettiği alan adı tarafından yetkilendirilmiş mi.
| Kayıt | Ne söyler | Nerede durur | Ne yapmaz |
|---|---|---|---|
| SPF | Alan adı adına gönderi yapabilen sunucuları listeler | Alan adının DNS'inde bir metin kaydı | Görünür "Kimden" satırını denetlemez |
| DKIM | Seçili başlıkları ve gövdeyi özel anahtarla imzalar, genel anahtarla doğrulanır | Bir seçici adı altında DNS kaydı | Başarısız olduğunda ne yapılacağını söylemez |
| DMARC | İki denetim de hizalamayla başarısız olduğunda politikayı ve rapor adreslerini belirler | Alan adında ve alt alan adlarında DNS kaydı | Kendi başına hiçbir şey doğrulamaz |
Otelin adına hangi sistemler e-posta gönderir?
"Kimden" satırına otelin alan adını yazan her sistem bir göndericidir ve liste çoğu otelin beklediğinden uzundur. Misafir yolculuğunu baştan sona yürüyün ve her iletiyi yazın: rezervasyon onayı, ön ödeme bağlantısı, voucher, varış öncesi teklif, konaklama sırasındaki mesaj, fatura, teşekkür ve yorum talebi, iptal, bülten. Her ileti için dört şey kaydedin: onu gönderen sistem, "Kimden" adresi, o adresteki alan adı ve ayarlarını kim değiştirebilir. PMS, rezervasyon motoru, bülten aracı, ödeme sağlayıcısı, yorum platformu, web sitesindeki iletişim formu, rezervasyon kutusu ve satış ekibinin kendi kutusu adaydır.
İşlemsel iletiyi pazarlamadan ayırın. Onaylar ve faturalar ana alan adına aittir; teklifler ve bültenler genellikle bir alt alan adında daha iyidir, böylece kötü bir kampanya, misafirlerin bel bağladığı ileti akışına zarar veremez. Her alt alan adının kendi kayıtları gerekir.
Gizli göndericileri arayın: web sunucusu üzerinden gönderen bir iletişim formu, kendi hizmeti üzerinden gönderen bir rezervasyon penceresi, kimsenin satın aldığını hatırlamadığı bir grup satış aracı. Politika sıkılaştırıldıktan sonra başarısız olanlar bunlardır.
Hangi iletilerin sizin olmadığını bilin. Çevrimiçi seyahat acenteleri ve seyahat acenteleri kendi alan adlarından gönderir; otel bunları doğrulayamaz, doğrulamaya da çalışmamalı. Ancak rezervasyon ekibi, hangi misafir iletisinin nereden geldiğini bilsin ki şikâyet doğru tarafa gitsin. Her sağlayıcıya sorun: "Kimden" satırında hangi alan adı görünür ve sistem kendi seçicisiyle mi imzalar. Otel adına, kendi alan adıyla gönderen bir sağlayıcı, otel ne yayımlarsa yayımlasın hizalamada başarısız olur.
Konaklama sonrası dizinin kendisi için, teşekkürden yorum talebine doğru sırayla, konaklama sonrası e-postaların doğru sırası yazısına bakın.
Kontrol listesiGönderici envanteri kontrol listesi, ileti türü başına bir satır
- Rezervasyon onayı: sistem, "Kimden" adresi, "Kimden" alan adı, ayarları kim yönetiyor, varsa DKIM seçicisi
- Ön ödeme ya da ödeme bağlantısı: aynı beş alan
- Voucher ya da seyahat belgesi: aynı beş alan
- Varış öncesi teklif: aynı beş alan
- Konaklama sırasındaki mesaj: aynı beş alan
- Fatura ya da e-belge: aynı beş alan
- Konaklama sonrası teşekkür ve yorum talebi: aynı beş alan
- İptal ya da değişiklik bildirimi: aynı beş alan
- Bülten ve kampanyalar: aynı beş alan
- Web sitesi iletişim formu yanıtları: aynı beş alan
- Grup ve kurumsal yazışmalar: aynı beş alan
Otel, alan adı ya da bilişim sağlayıcısından ne kurmasını istemeli?
Gönderici listesini teslim edin ve yazılı olarak üç kayıt ile bir rapor adresi isteyin; kesin metin ve geri alma bilgisi dosyada kalsın. Önce alan adını kimin yönettiğini netleştirin: kayıt kuruluşu hesabı, DNS barındırıcısı ve girişler. Bunları bir web ajansı tutuyorsa bölgenin kopyasını ve değişiklikleri yazılı isteyin. Otelin giremediği bir alan adı, yönetemediği alan adıdır. Bu zemin size yabancıysa alan adı ve girişlerin sahibi yazısıyla başlayın.
Talebin dört parçası vardır: listedeki her göndericiyi içeren bir SPF kaydı; kendi seçicisini destekleyen her gönderen sistem için bir DKIM anahtarı; otelin okuyabileceği bir rapor adresiyle izleme modunda başlayan bir DMARC kaydı; ve kimsenin kullanmadığı göndericilerin kayıtlardan çıkarılması.
SPF'yi kısa tutun. Her include bir sorguya mal olur, standart tek bir denetimin yapabileceği sorgu sayısını sınırlar ve uzayıp giden bir include zinciri, eksik bir kayıt kadar kesin biçimde başarısız olur. Sonradan eklenen her araç kaydı biraz daha uzatır.
Envanter tamamlanmadan engelleyici bir politikaya geçmeyin. Listede unutulmuş bir göndericiyle sıkı politika, gerçek onayları engeller; misafir şikâyet etmez, misafir basitçe gelmez. Kayıtları otelin saklayacağı metin olarak isteyin: kesin değer, tarih, kim değiştirdi ve nasıl geri alınır. DNS değişiklikleri küçüktür ve geri alınabilir, ama yalnızca biri öncesinde ne olduğunu yazdıysa.
Sağlayıcıyı bakıma söz verdirin. Yeni araç yeni kayıt demektir ve bu, ilk başarısızlıktan sonraki bir konuşmada değil, sözleşmede ve yenileme takviminde yer almalıdır.
NotOlduğu gibi gönderilebilecek bir not
"Alan adımız için e-posta doğrulaması kuruyoruz. Lütfen (1) DNS'imizi kimin yönettiğini doğrulayın ve güncel kayıtların bir kopyasını verin; (2) şu göndericileri içeren bir SPF kaydı yayımlayın: [liste]; (3) her biri için bir DKIM anahtarı yayımlayın ve seçiciyi bize bildirin; (4) raporlar [adrese] gelecek biçimde, izleme modunda bir DMARC kaydı yayımlayın; (5) değiştirdiğiniz her kaydın kesin metnini, tarih ve önceki değerle birlikte bize gönderin."
Kayıtları misafirler fark etmeden önce nasıl sınarsınız?
Listedeki her gönderici üzerinden, kontrolünüzdeki az sayıda posta kutusuna gerçek iletiler gönderin ve her iletinin başlıklarına yazılan doğrulama sonucunu okuyun. Alan adına göre değil, göndericiye göre sınayın: PMS'den bir onay, rezervasyon motorundan bir voucher, bülten aracından bir teklif ve rezervasyon kutusundan bir yanıt farklı yollar izler.
Birkaç posta kutusu kullanın: biri küresel bir tüketici sağlayıcısında, biri kurumsal bir posta sisteminde, biri yerel bir sağlayıcıda. Birinde geçen ileti diğerinde kalabilir; tek önemli olan misafirin kutusudur.
Başlıkları okuyun. Alıcı sunucu, SPF, DKIM ve DMARC sonucunu her iletinin içine yazar; sağlayıcınıza nerede olduğunu sorun ve gönderici ile posta kutusu başına bir ekran görüntüsü saklayın. Tek bir şablonu değil, bütün misafir yolunu sınayın: rezervasyon, değişiklik, iptal, fatura, varış öncesi teklif, konaklama sonrası ileti. Yalnızca iptalde gönderen bir sistem, misafir iptal edene kadar unutulur.
Bağlantıları ve görünen adı da denetleyin. Düğmeleri otelin sahibi olmadığı bir alan adına giden bir onay, hem misafire hem de filtreye yanlış görünür. Sakin bir hafta içi günü, iki tarafta da adı belli kişilerle ve geri alma hazırken yapın; sonucu tek sayfaya kaydedin: gönderici, tarih, her posta kutusundaki sonuç, neyi kim düzeltti.
Kontrol listesiSınama kontrol listesi
- Envanter listesindeki her gönderici için bir ileti
- Üç posta kutusu: küresel tüketici, kurumsal, yerel
- Her biri için SPF, DKIM ve DMARC sonucunun kaydı
- "Kimden" alan adının otelin olduğunu doğrulama
- Bağlantıların otelin alan adına gittiğini doğrulama
- Rezervasyon, değişiklik, iptal, fatura ve konaklama sonrasını sınama
- Her kayıt değişikliğinden sonra yineleme
Raporlar nasıl okunur, başarısızlar nasıl düzeltilir?
Raporlar, otel adına gönderen her sunucuyu adıyla söyler; iş, onları sabit bir tarihte okuyup gönderici listesiyle karşılaştırmaktır. Toplu raporlar, DMARC kaydındaki adrese, genellikle günde bir kez, makine biçiminde gelir. Onları okuyacak biri ya da bir izleme hizmeti olmalı; kimsenin açmadığı bir adres bir süstür.
Gösterdikleri: otel adına hangi adresler ve alan adları gönderdi, kaç ileti, geçip geçmediği. Bilinmeyen bir gönderici ya kimsenin eklemediği bir araçtır ya da otelin adını kullanan biri.
Alışılmış başarısızlıkların bilinen çözümleri vardır: SPF'de eksik yeni araç; gönderim adreslerini değiştirmiş bir sağlayıcı; yeni genel anahtarı hiç yayımlanmamış, yenilenmiş bir DKIM anahtarı; SPF'ten kalıp DKIM'den geçen iletilmiş bir ileti; kendi alan adıyla gönderip hizalamada kalan bir pazarlama aracı.
Her bilinmeyen gönderici için karar verin: listeye ekleyin ya da başarısız kalmasına izin verin ve politika onu durdursun. İkisi de karardır; hiçbir şey yapmamak, politikanın yıllarca izleme modunda kalmasının yoludur. Politikayı yalnızca bir süre temiz rapordan sonra sıkılaştırın ve rapor adresini sonrasında da koruyun. Otelin bir şeyin değiştiğini öğrenme yolu raporlardır.
Takvime iki tarih koyun: raporlara aylık bakış ve listedeki her göndericinin hâlâ var olduğunu ve gönderdiğini gösteren yıllık denetim. Erişim de oraya aittir: DNS'i değiştirebilen kişi alan adının postasını yönlendirebilir; bu yüzden kayıt kuruluşu ve DNS hesaplarında iki adımlı giriş gerekir. Denetim tarihleri de yazılım sözleşmesi yenileme takvimi içinde durmalıdır.
İpucuTek sayfa, tek sahip, ayda bir tarih
Gönderici listesi, son rapor okuma tarihi, açık başarısızlıklar ve her birini düzelten kişiyle tek bir sayfa tutun ve her ay aynı tarihte gözden geçirin.
Şimdi ne yapmalı
Bu hafta gönderici listesini yazın, notu onunla birlikte gönderin ve ilk rapor incelemesini takvime koyun. Kayıtların kendisi küçüktür ve geri alınabilir; onayların gelmeye devam etmesini sağlayan, listenin doğru kalma disiplinidir. Otelin adına posta gönderecek yeni bir sistem değerlendirirken, ister bir otel işletim sistemi ister bir pazarlama aracı olsun, imzadan önce satıcıya tek bir soru sorun: "Kimden" satırında hangi alan adı görünür ve sistem iletilerini nasıl imzalar. Aynı görüşmede güven ve güvenlik yaklaşımının sade dilli bir özeti de isteyin; iyi bir yanıt böyle görünür.
Sıkça sorulan sorular
Yalnızca SPF, alan adımızın taklit edilmesini engeller mi?
Hayır. SPF, bağlanan makineyi zarf üzerindeki gönderenle karşılaştırır ve ileti yönlendirildiğinde bozulur. Biri, otelin adresini görünür "Kimden" satırına yine de yazabilir. Denetimleri misafirin gördüğü "Kimden" alan adına bağlayan ve başarısızlıkta ne olacağını belirleyen kayıt DMARC'tır.
Otel bu kayıtları kendisi kurabilir mi?
Bunu teknik bilgi değil, DNS hesabını kimin tuttuğu belirler: kayıtlar kısa metin girdileridir ve her değişiklik geri alınabilir. Hesabı bir ajans tutuyorsa bölgenin kopyasını ve değişiklikleri yazılı isteyin. Düzenlemeden önce eski değerleri kaydedin.
Doğrulama, bültenimizin istenmeyen postaya düşmesini önler mi?
Filtrelenmenin bir nedenini ortadan kaldırır ve gereklidir, ama tek başına yeterli değildir. İçerik, liste kalitesi, şikâyet oranları ve abonelikten çıkmalar yerleşimi belirlemeye devam eder. Kimse istemediği imzalı bir ileti de istenmeyen postaya düşer.
Pazarlama postaları ayrı bir alan adı mı kullanmalı?
Kampanyalar için bir alt alan adı yaygın uygulamadır; kötü bir gönderi, misafirlerin bel bağladığı onay akışına zarar veremez. Her alt alan adının kendi kayıtları ve kendi politikası gerekir. Bir kez karar verin, yazın ve her yeni aracı doğru listeye ekleyin.
Kaynaklar
- Email sender guidelines (yeni sekmede açılır)Google Workspace Admin Helpsupport.google.com
- Email sender guidelines (yeni sekmede açılır)Google Workspace Admin Helpsupport.google.com